
LDAP Managerで築いたID管理はそのままに、Exticで全学のSSOと多要素認証を担う「第四世代認証基盤システム」を構築
西日本最大級の私立総合大学である福岡大学。同学はID管理への理解がまだ一般的でなかった2005年に統合ID管理基盤を整え、2012年にはLDAP Managerへの移行により、全学のIDを一元管理する体制を確立していた
LDAP Manager導入時の事例はこちら
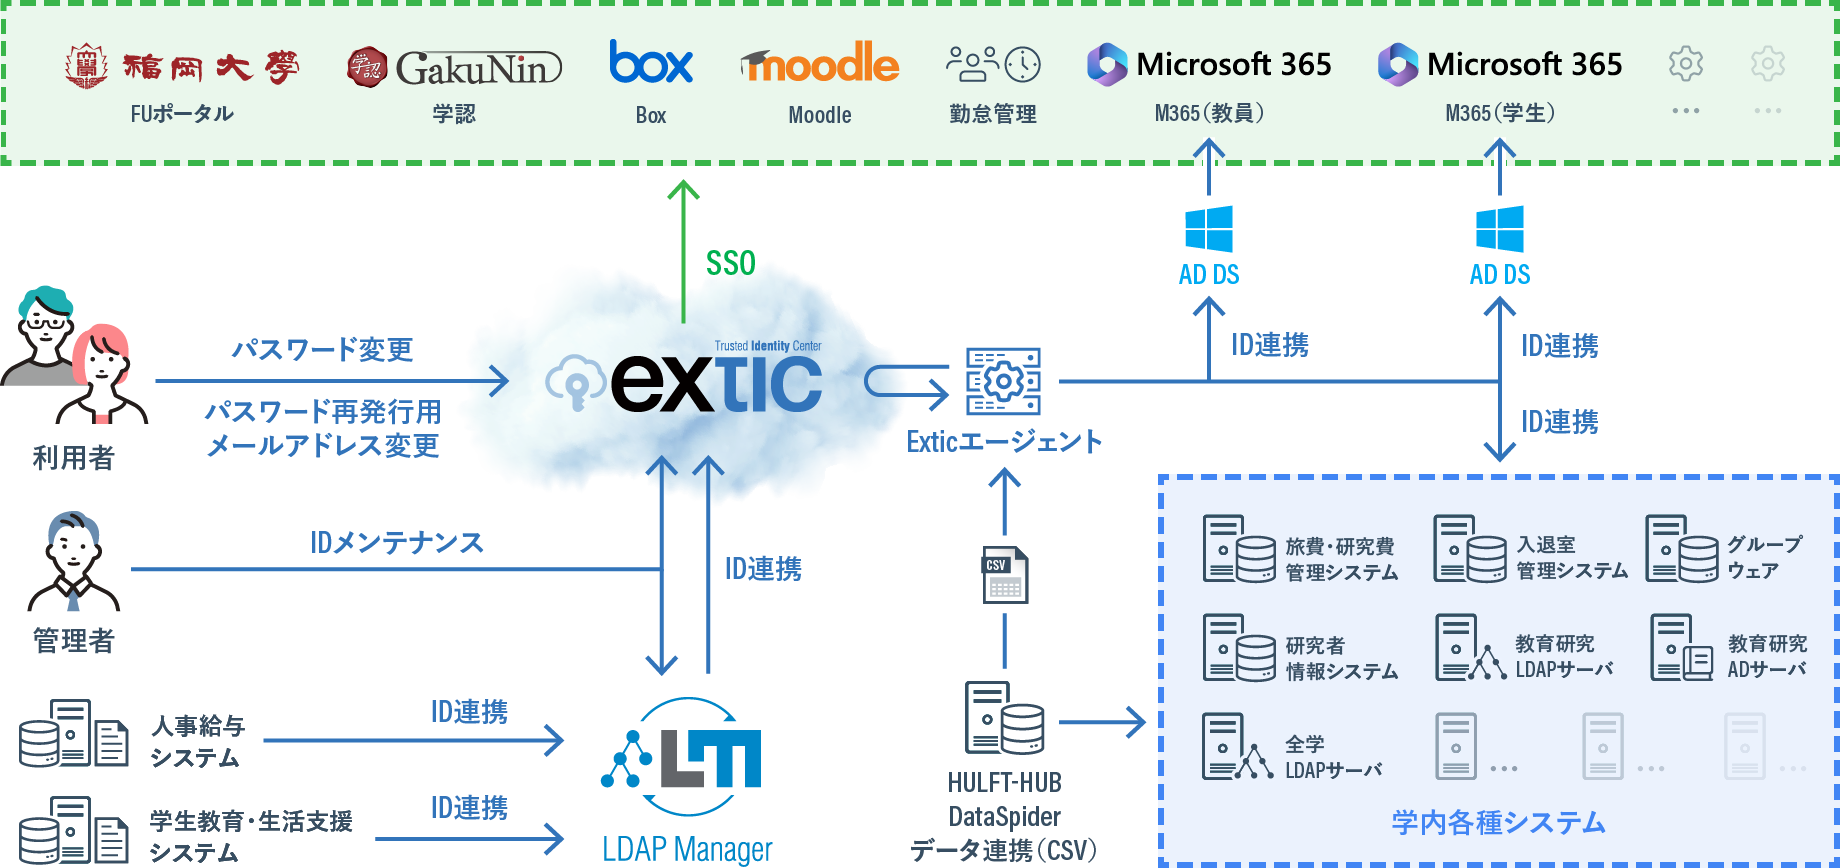
しかしその後、学内で利用するサービスのクラウド化が進み、SAML連携の必要性が増す。そこで同学は、LDAP ManagerによるID管理を生かしつつ、認証をExticでクラウドへ切り出す構成を採用。全学のSSO(シングルサインオン)と多要素認証を担う「第四世代認証基盤システム」を整備し、利便性とセキュリティ強化の両立を実現している。
背景・課題
LDAP Managerによる
ID管理は長年にわたり
安定運用
一方、クラウドサービス
利用の増加に伴い
認証の刷新が必要に
学生と教職員を合わせて3万を超えるアカウントを一元管理する福岡大学。その統合ID管理の歩みを、情報基盤センター 研究開発室 室長 教授 センター長補佐の奥村 勝氏は、次のように振り返る。
奥村 勝 氏 博士(情報工学)
「2005年、各部署がシステムごとにIDとパスワードを運用していた状況を解消するため、全学共通のIDで一元管理する仕組みを整えました。当初は独自に開発した基盤でしたが、2012年にLDAP Managerへ移行し、各システムとの柔軟な連携や、入学・卒業に伴う大量のID処理の自動化など、本学の運用に合わせた仕組みを実現しました。その後も稼働環境の見直しを重ねながら、ID管理は安定して運用してきました。」
2012年にはLDAP Managerとあわせて、SSOも導入。しかし当時はSAMLなど共通の連携規格が普及しておらず、学内のシステムもオンプレミスが大半。連携先を増やすたびに大学と各システムの双方で改修が必要だったことから、SSOの範囲は一部のサービスにとどまっていた。
認証基盤を担当する情報基盤センター 准教授の藤村 丞氏は、今回の刷新の狙いを次のように語る。
「利便性とセキュリティ強化の両立が、今回、認証基盤を刷新した目的です。コロナ禍を機に、学内で利用するシステムの多くが外部のクラウドサービスへと移行しました。利用するサービスが増えれば、IDとパスワードを管理する側も利用者側も負担が増します。また、それらは学外からもアクセスできるため、IDとパスワードだけではセキュリティ面からも不安でした。一方、クラウドサービスの多くは標準規格のSAMLに対応しており、各サービスとのSSO連携も容易です。認証の入口を一つにまとめられれば利用者の負担を軽減できると共に、そこに多要素認証を適用することで、安全性もまとめて高められると考えました。
認証基盤をオンプレミスで構築する方法もありましたが、その場合は次の更新までの期間、導入時の機能のまま運用せざるを得ず、技術の進歩から取り残されてしまいますし、サーバーの保守や脆弱性への対応といった負荷も、本学側に残り続けます。そのため、常に最新の状態が保たれ、保守負荷も軽減できるクラウド型の認証サービスを選ぶことにしました。」
検討・選定
日本の組織運用に適した
IDaaSとして評価
LDAP Managerとの
組み合わせで
長年の運用資産を継承
同学は複数のクラウド型の認証サービスを比較検討し、エクスジェン・ネットワークスのExticを採用した。選定の理由について、奥村氏は次のように話す。
「重視したのは、SSOの連携先を容易に追加できる点です。今後もクラウドサービスは増えていくため、連携先を追加しやすいことは欠かせません。Exticは仕組みがシンプルで、この点で今回の目的に合致していました。また、国産のExticは日本の組織で求められる運用を考慮して設計されており、本学でもカスタマイズを加えることなく、多くの運用要件を標準機能で満たすことができました。さらに、日本の学術認証フェデレーション『学認』に対応している点も、決め手となりました。」
ExticにはID管理の機能も備わっており、この機会にID管理と認証をExticに一本化する選択肢もあった。それでもLDAP ManagerによるID管理を継続した理由について、藤村氏は次のように説明する。
「今回の主目的は、あくまでもSSOと多要素認証を展開しやすい仕組みの構築です。IDの管理についてはLDAP Managerに長年かけて、本学の運用ルールを組み込んできました。たとえば連携先のシステムごとに、どの利⽤者のIDを登録するかを判定する仕組みなどです。これらをExticで新たに再構築するには、相応の工数を要します。そこで、ID管理はこれまでどおりLDAP Managerで担い、そこで管理するIDを連携して、認証のみをExticで担う構成としました。」
導入プロセス
管理はLDAP Manager、
利用者の入口はExticへ
学外に公開する
サーバーをなくし、
リスクを低減
構築と移行は導入ベンダーが担当した。周辺システムの更新に合わせて約1年半をかけたプロジェクトのうち、Exticは約4か月で稼働に至っている。
新しい構成では、IDのライフサイクル管理を引き続きLDAP Managerが担い、SSOや多要素認証、パスワード変更、連絡用メールアドレスの登録といった利用者向けの機能をExticに集約した。利用者向け機能をExticに移行したことによるセキュリティ面の変化について、奥村氏は次のように話す。
「これまで利用者向けの認証関連の画面は学内のサーバーで提供しており、学外からも利用できるよう、ポートを開けて公開していました。そのため、攻撃への備えやアクセス制御もすべて本学で担う必要がありました。これらの機能をExticへ移したことで新たに構築した本学側のサーバーは、学外への公開を取りやめることができました。脆弱性への対応もExtic側に委ねられるようになり、セキュリティ上のリスクを大きく低減できました。」
導入効果
SSOの連携先は
およそ月1件の
ペースで拡大
年度替わりの処理も、
学認への加盟も円滑に
Exticの稼働後、SSOの連携先はおよそ月1件のペースで増え、連携するサービスは20近くに広がった。
「以前は連携のたびに大学と各システムの双方で改修が必要でしたが、Exticの導入後は、本学側の工数をほとんどかけずに連携できるようになりました。導入ベンダーが用意したExticの設定項目に沿ったシートへ、追加システムの要望する担当部門に必要事項を記入していただき、それをもとに設定作業を進める手順が定着しています。連携のたびに設計を協議する必要がなく、新たなサービスを導入する際も速やかにSSOの対象に加えられます。」(藤村氏)
藤村 丞 氏
SSOの拡大は、学内の学習環境が大きく変わる時期とも重なった。同学では2026年度、全9学部の全学年でBYODの体制が整い、学生が自身のパソコンから学内外のサービスを利用する機会が増えている。奥村氏は、この時期に認証基盤を刷新した意義を次のように語る。
「サービスを利用する機会が増えれば、認証の機会も増えます。サービスごとに異なるパスワードを覚える負担を学生に強いないためにも、この時期に共通の認証基盤へ切り替えられた意義は大きいと考えています。」
認証の入口が一つになったことで、多要素認証も主要なサービスへ広げられた。学習管理システムのMoodleは、教務システムとの連携によって全開講科目のコースが置かれ、学生の利用機会が大きく増えた。従来は学外からもIDとパスワードのみで利用できたが、現在はExticによる多要素認証を経る形に改め、利用の拡大と安全性の確保を両立させている。教職員がスマートフォンから打刻や申請を行う勤怠管理システムにもExticの認証を適用し、学外から利用する業務システムの安全性を高めた。
さらに、事務職員のパソコンの入れ替えにあたっては、Microsoft 365の認証をExticで行っていることから、Windowsへのサインインも認証がExticを経由する構成となった。同学はWindowsのWebサインイン機能を利用し、大規模な運用例がまだ少ないこの構成を実運用に乗せている。これにより教職員は、パソコンへのサインインも業務システムと同じ画面で行えるようになり、認証の入口が一つにそろった。
運用面での最初の山場は、Exticの稼働後に初めて迎えた年度替わりだった。大学では、3月末に学籍が確定してから4月1日までの短期間に、新入生のアカウントを発行しなければならない。
「作業の手順は従来と変わりません。新たにExticへの連携が加わったため、大量のアカウントの反映に要する時間が初年度の懸念でしたが、処理は想定より早く完了し、運用への影響もありませんでした。事前に登録を済ませておき、学籍の確定後に差分を反映する手順で、期限までに発行を終えることができました。」(藤村氏)
エクスジェン・ネットワークスも、全国の大学で処理が集中するこの時期に備え、毎年3月から4月にかけてExticを稼働させるクラウド基盤のサーバーの処理能力を増強している。
学認への加盟も、今回の更新にあわせて実現した。研究データ管理基盤のGakuNin RDMなど、国立情報学研究所(NII)が提供するサービスを活用するには、学認への参加が前提となる。
「研究や情報公開に関わる活動が活発になる中、大学独自にサービスを立ち上げるより、NIIのサービスを活用するほうが期間の面でもコストの面でも有利です。学認への参加はかねてから必要と考えていましたが、既存の製品に後から手を加えて対応するのは得策ではないため、認証基盤の更新に合わせて加盟する計画としていました。Exticであれば、普段利用している認証の仕組みの延長で学認と連携できます。学認のためだけに別の仕組みやIDを用意する必要がなく、管理の手間を増やすことも、利用者の利便性を損なうこともありません。」(奥村氏)
今後・期待
多要素認証を前提に、
全学のセキュリティ水準を
引き上げる
IDaaSとしての
継続的な進化に期待
今後の取り組みについて、奥村氏は次のように語る。
「部門ごとに導入しているシステムには、まだこの認証基盤と連携していないケースも残っています。これまでは連携の費用が部門側にも生じるため、切り替えに踏み切りにくい面がありましたが、今回の基盤から、部門側の費用負担はなくしました。今後、システム更新の機会をとらえてSAMLによるSSO連携を増やし、利用者の利便性と大学全体のセキュリティ水準を、ともに高めていく考えです。大学におけるID認証の運用には多くの人手を要しており、人員が限られていく中では、自動化もさらに進めたい。その土台が、今回の更新で整いました。」
多要素認証の運用について、藤村氏は次のように話す。
「現在は、学外からExticを通じて利用するサービスに、原則として多要素認証を適用しています。この運用が定着すれば、年1回のパスワードの定期変更も廃止する方向で検討したいと考えています。」
最後に、エクスジェン・ネットワークスへの期待を両氏に伺った。
「Exticはサービスの停止がほとんどなく、年度替わりのように負荷が集中する時期でも安心して利用しています。大学の運用は細部まで多様なため、そうした要件にさらに応えられるよう、さらなるExticの機能拡充に期待しています。」(藤村氏)
「IDaaSになったことで、技術の進歩への追従はサービス側に任せ、私たちは大学としての運用に力を注げるようになりました。将来の計画を立てやすくするためにも、長期的なロードマップを示していただけるとありがたいです。」(奥村氏)
エクスジェン・ネットワークスでは、大学の多様な運用に応える機能の拡充を進めるとともに、今後のロードマップについても順次案内していく予定だ。
福岡大学
1934年に創立された福岡高等商業学校を起源とする福岡大学は、「思想堅実」「穏健中正」「質実剛健」「積極進取」を建学の精神に掲げ、人文・社会・自然科学から医学・薬学・スポーツ科学まで9学部31学科、10の大学院研究科を擁する西日本最大級の私立総合大学です。
2万人を超える学生と教職員、そして大学病院が福岡市城南区の七隈キャンパスに集うワンキャンパスの強みを活かし、学部の垣根を越えた教育・研究を展開しています。
創立100周年となる2034年を見据えた学校法人福岡大学中長期計画(2020-2034)では、「地域と世界に向け、躍動する人材の育成とイノベーションを創出する拠点」を将来像に掲げ、BYODへの転換など教育研究を支える情報基盤の高度化に取り組んでいます。また、2022年に「福岡大学カーボンニュートラル推進拠点」を設置し、2050年の脱炭素キャンパス実現に向けた取り組みも進めています。
福岡県福岡市城南区七隈8-19-1