IAMとは? 認証機能中心のIDaaSでは解決できないID管理の課題について考える

近年、企業におけるID管理やアカウント管理の重要性に注目が集まっています。こうした文脈の中で使われる用語の1つが「IAM(Identity and Access Management)」です。本コラムでは、IAMの概要やIDaaS・SSOとの関係、IAMの実現に向けたポイントを解説します。
IAMの概要と、IDaaSの落とし穴
多くの企業がクラウドサービスやSaaSの利用が拡大する現在、ID管理やアカウント管理の重要性に注目が集まっています。特に、SSOやMFAを実現するIDaaSを導入し、認証基盤の統合を進める企業も増えています。
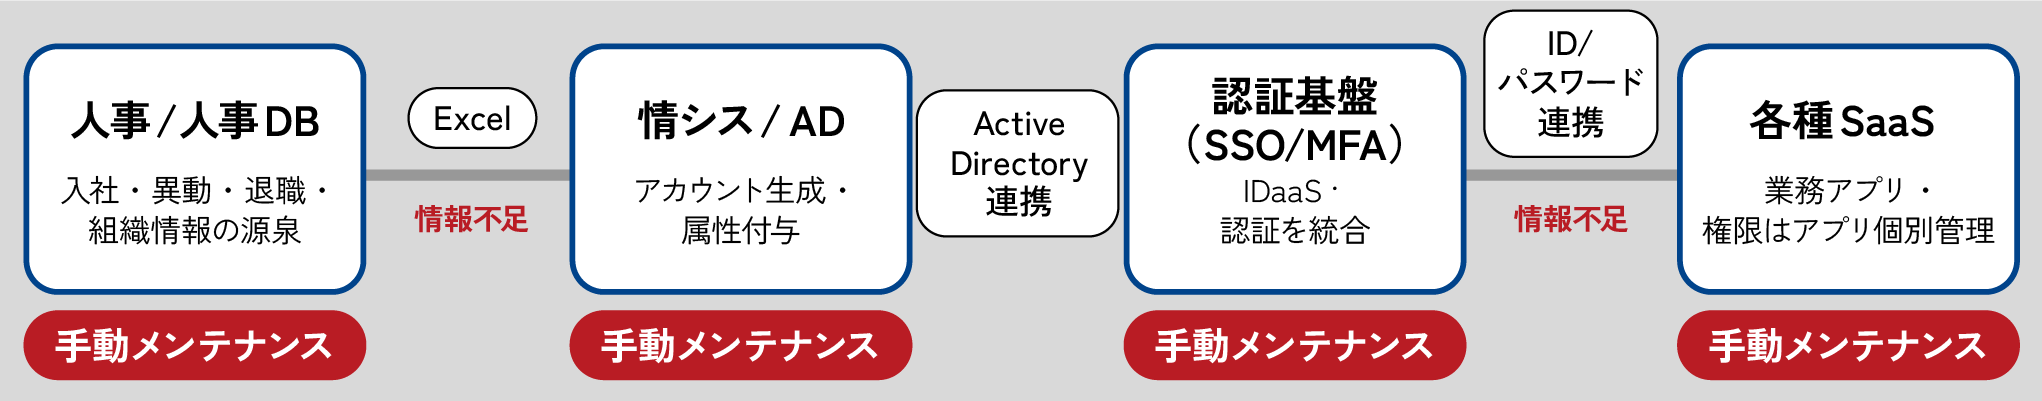
しかし、IDaaSを導入したものの、入社・異動・退職等に伴うID・アカウントの作成・変更・削除、複数システムへのログイン、権限の付与・剥奪など、ID管理の面では課題が残ってしまうケースがあります。
そこで、IDとアクセスを適切に管理するための考え方である「IAM」の概要を解説するとともに、IDaaS・SSOとの関係性やその役割と見落としやすいポイントを見ていきましょう。
IAMの概要と基本的な役割
IAMとは、ユーザーやシステムなどのIDを管理し、「「誰に、どのようなIDを持たせるか」「誰に、どこまでアクセスさせるか」を適切に管理・制御するための考え方や仕組みを指します。これは、大きく「ID管理(Identity Management:IM)」と「アクセス管理(Access Management:AM)」の2つの領域で捉えると理解しやすくなります。
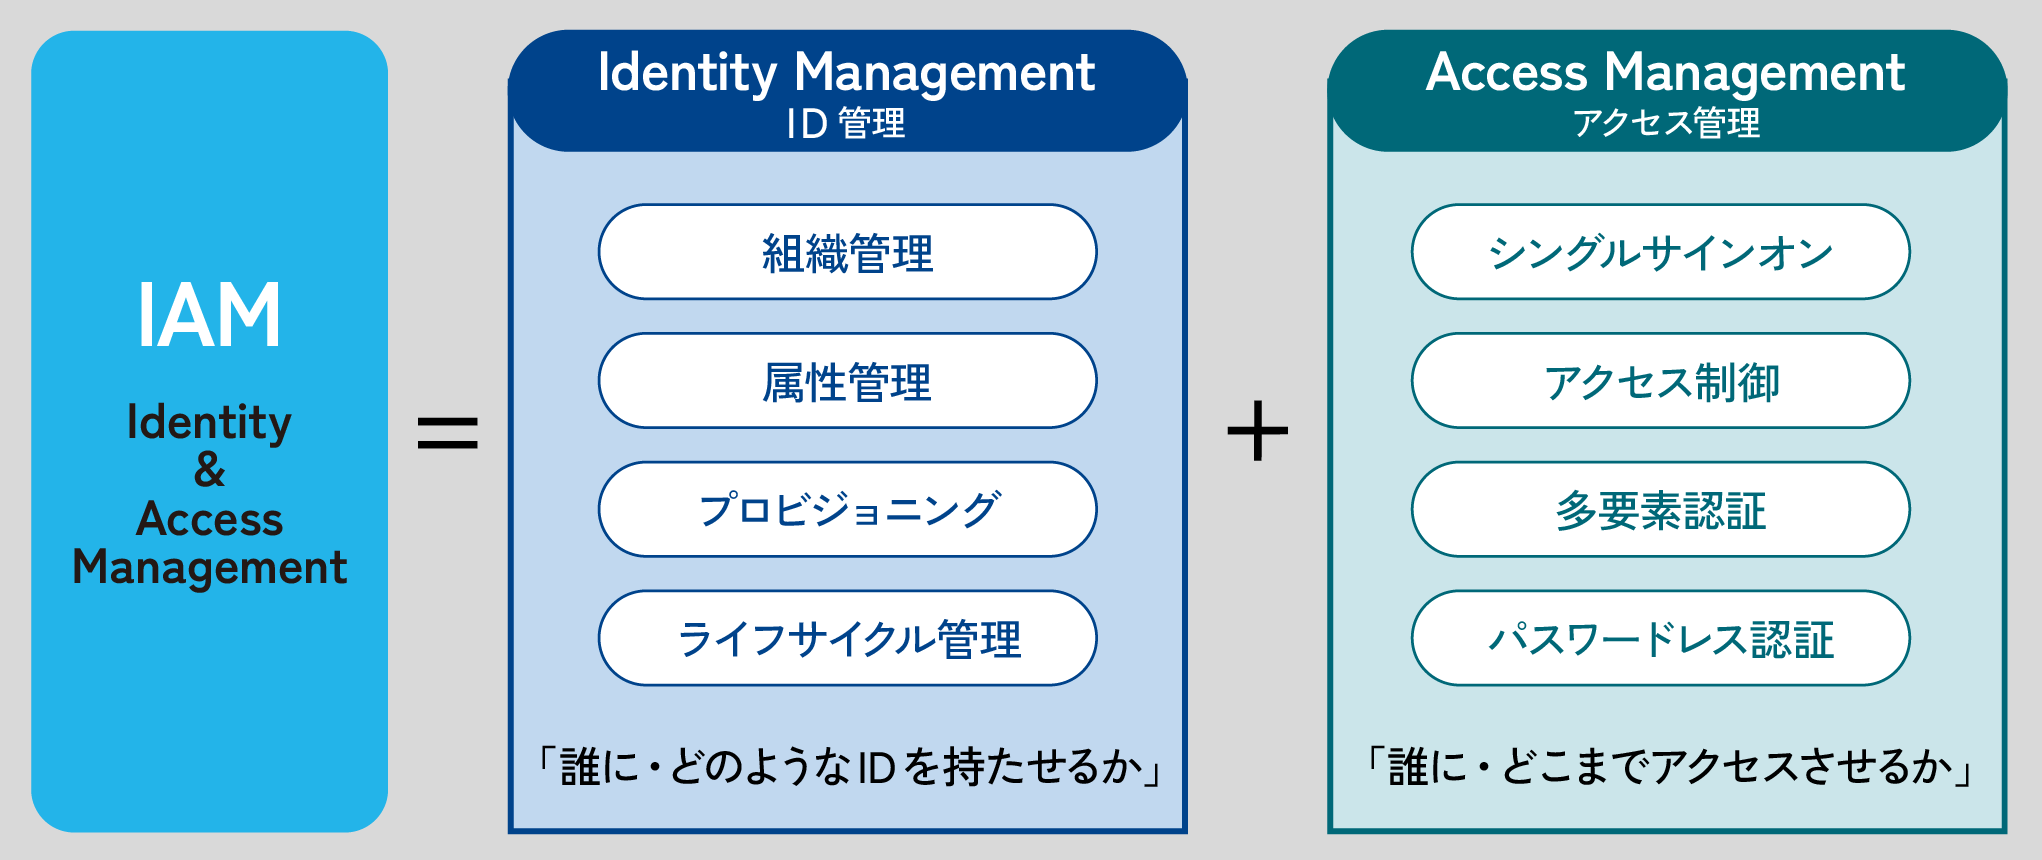
IAMでは、「人」と「アカウント」を正しく結びつけ、人事情報と各システムのアカウント情報とのズレをできるだけ小さくすることが重要です。そのため、「認証用ID情報」とともに「認可用ID情報」も適切に管理しなければなりません。
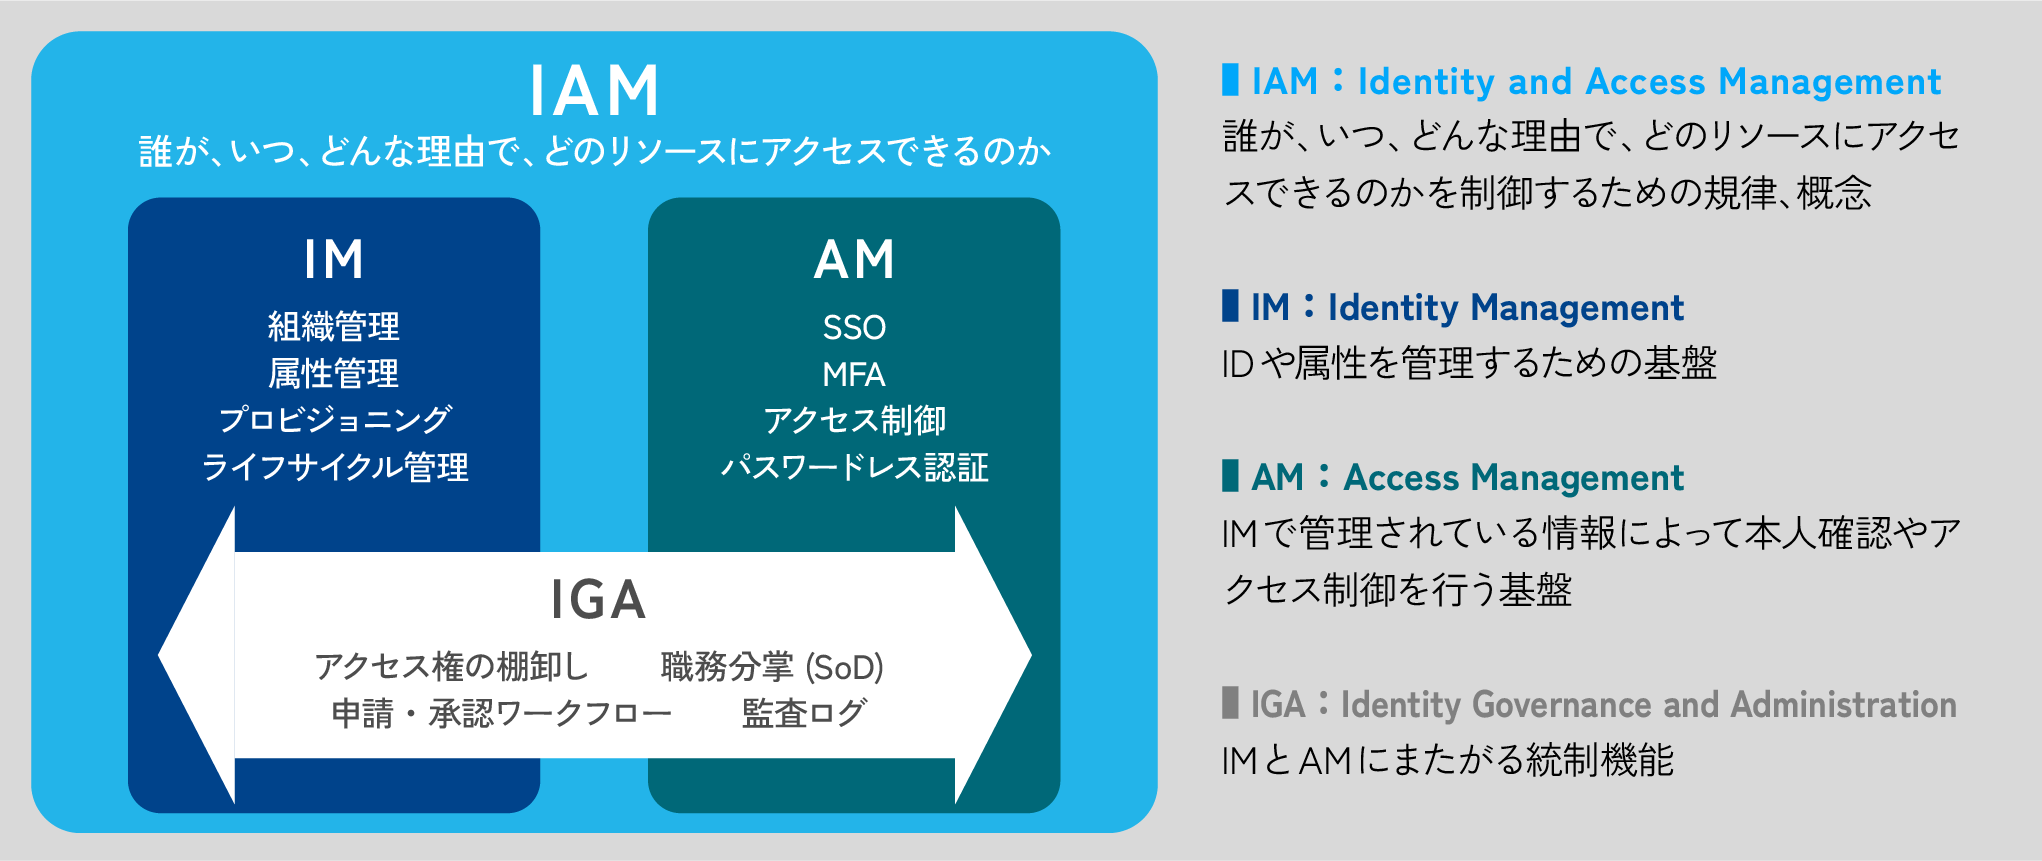
IAMが扱う領域は幅広く、ID管理、認証・認可、SSO、多要素認証、プロビジョニング、ライフサイクル管理などが含まれます。企業でIAMを実現するには、人事DBなどのID情報の源泉を起点に、Active Directory、IDaaS、SaaS、業務システムなどへ必要なID情報を反映し、「人」と「アカウント」の整合性を保つことがポイントです。
また、IAMに関連する概念として、IGA(Identity Governance and Administration)があります。IGAは、IAMにおけるID管理(IM)とアクセス管理(AM)の両方にまたがる統制機能と言えます。アクセス権の棚卸し、職務分掌(SoD)、申請・承認ワークフロー、監査ログなどを通じて、付与された権限が適切かを継続的に確認し、妥当性を説明可能にする領域です。
IAM実践で重要なのは、ID情報を常に最新に保つこと
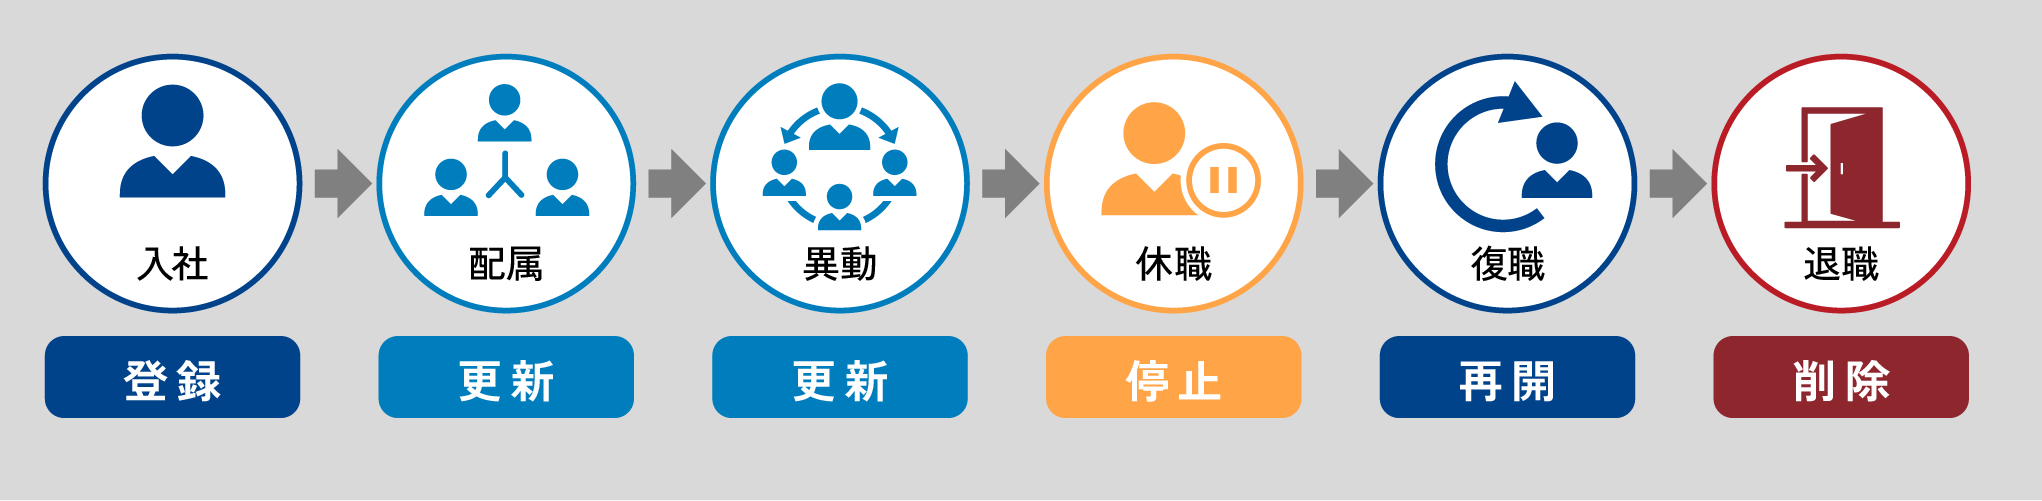
IAMを実効性のある仕組みとして機能させるうえで重要なのは、「人」と「アカウント」を正しく結びつけ、常に最新の状態に保つことです。例えば、従業員が入社した場合には必要なアカウントを作成し、異動した場合には所属や役職に応じて権限を変更し、退職した場合には不要になったアカウントや権限を削除する必要があります。
このように、入社・異動・退職といった人事イベントに応じてIDやアカウントを継続的に管理することを「IDライフサイクル管理」と呼びます。IAMでは、ユーザーがログインできる状態を作るだけではなく、IDライフサイクルを適切に管理することも重要です。
そのため、SSOやMFAによって認証を統合している場合でも、ID管理が十分にカバーできているとは限りません。次に、IDaaSやSSOを活用する際に見落とされやすいポイントを整理します。
IAMにおけるIDaaSの落とし穴
(1)ID管理までカバーできるとは限らない
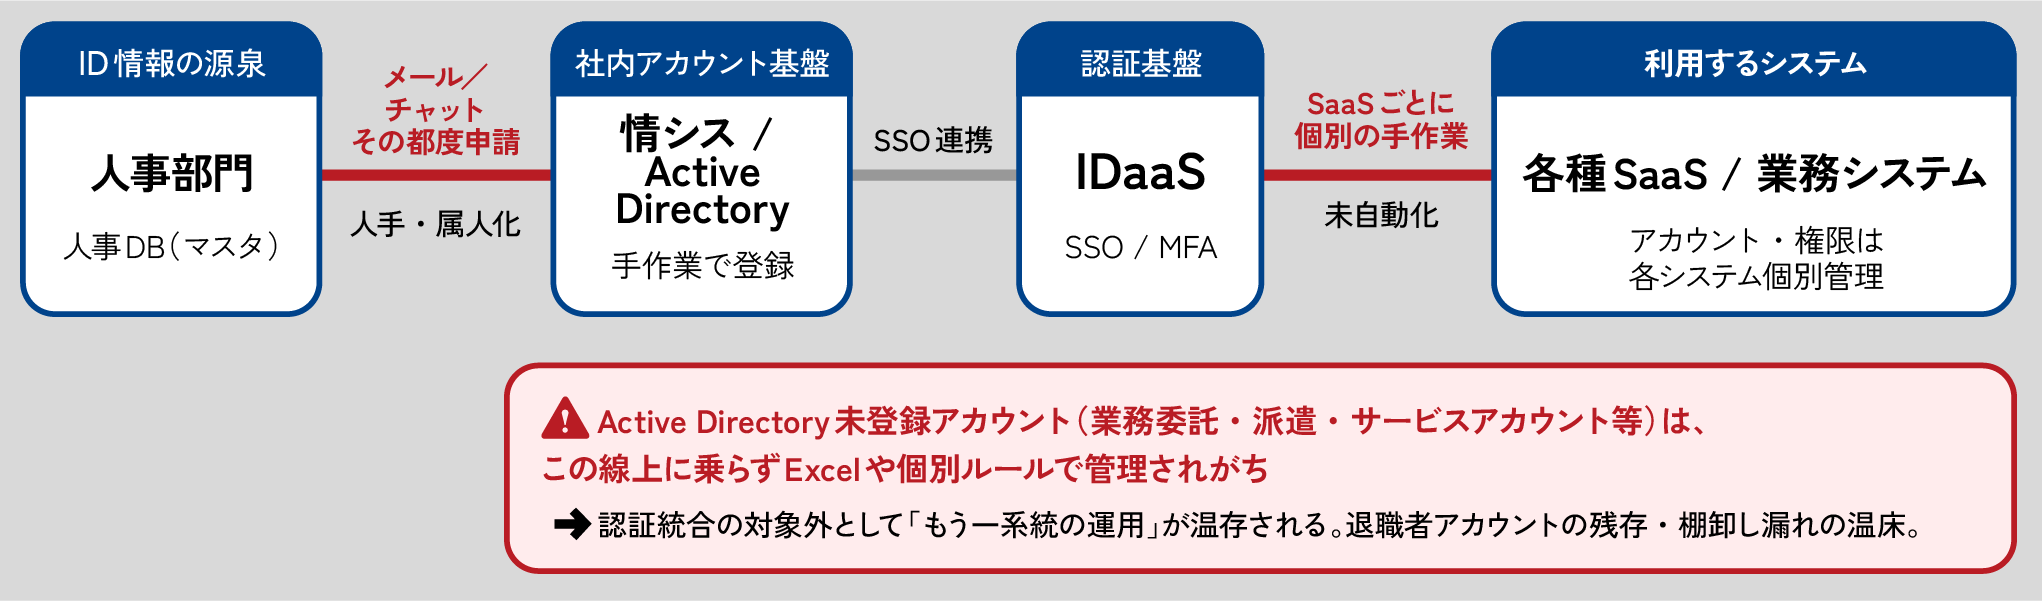
IDaaSやSSOは、複数のクラウドサービスや業務システムへのログインを統合し、認証を集約するうえで有効な仕組みです。しかし、IAMで求められるのは、認証の集約だけではありません。人事DBなどのID情報の源泉と連携し、入社・異動・退職に伴うIDやアカウントの作成・変更・削除まで適切に管理する必要があります。
IDaaSによっては、こうしたID管理機能を十分にカバーできない場合があります。また、Active Directoryに登録されていない業務委託・派遣社員・サービスアカウントなどが別系統で管理されていれば、Excelや個別ルールによる運用が残りやすくなります。
IDaaSを導入しているだけでは、IAMに必要なID管理まで実現できているとは限らないという点に注意が必要です。
IAMにおけるIDaaSの落とし穴
(2)運用で手作業が残る
IDaaSを導入していても、人事DBを起点としたID情報の連携が自動化されていなければ、各システムの運用には手作業が残ります。
例えば、人事DBで入社・異動・退職の情報が更新されても、その内容がIDaaSやActive Directory、各種SaaSへ自動で反映されなければ、担当者がシステムごとにアカウントの作成・変更・削除を行う必要があります。
対象システムやユーザー数が増えるほど、こうした手作業は大きくなり、対応漏れや反映遅れ、退職者アカウントの残存といったリスクにもつながります。認証を統合するだけでなく、人事情報を起点にIDライフサイクル全体を連携・自動化することが重要です。
IAM実現に向けて求められる構成とは?
前項では、IAMの実現に向け、IDaaSやSSOは認証の集約には有効ですが、ID管理全体をカバーできない場合があることを述べました。そこで、IAM実現に向けて重要になるのが、「認証」だけではなく「ID管理」も含めて考えることです。
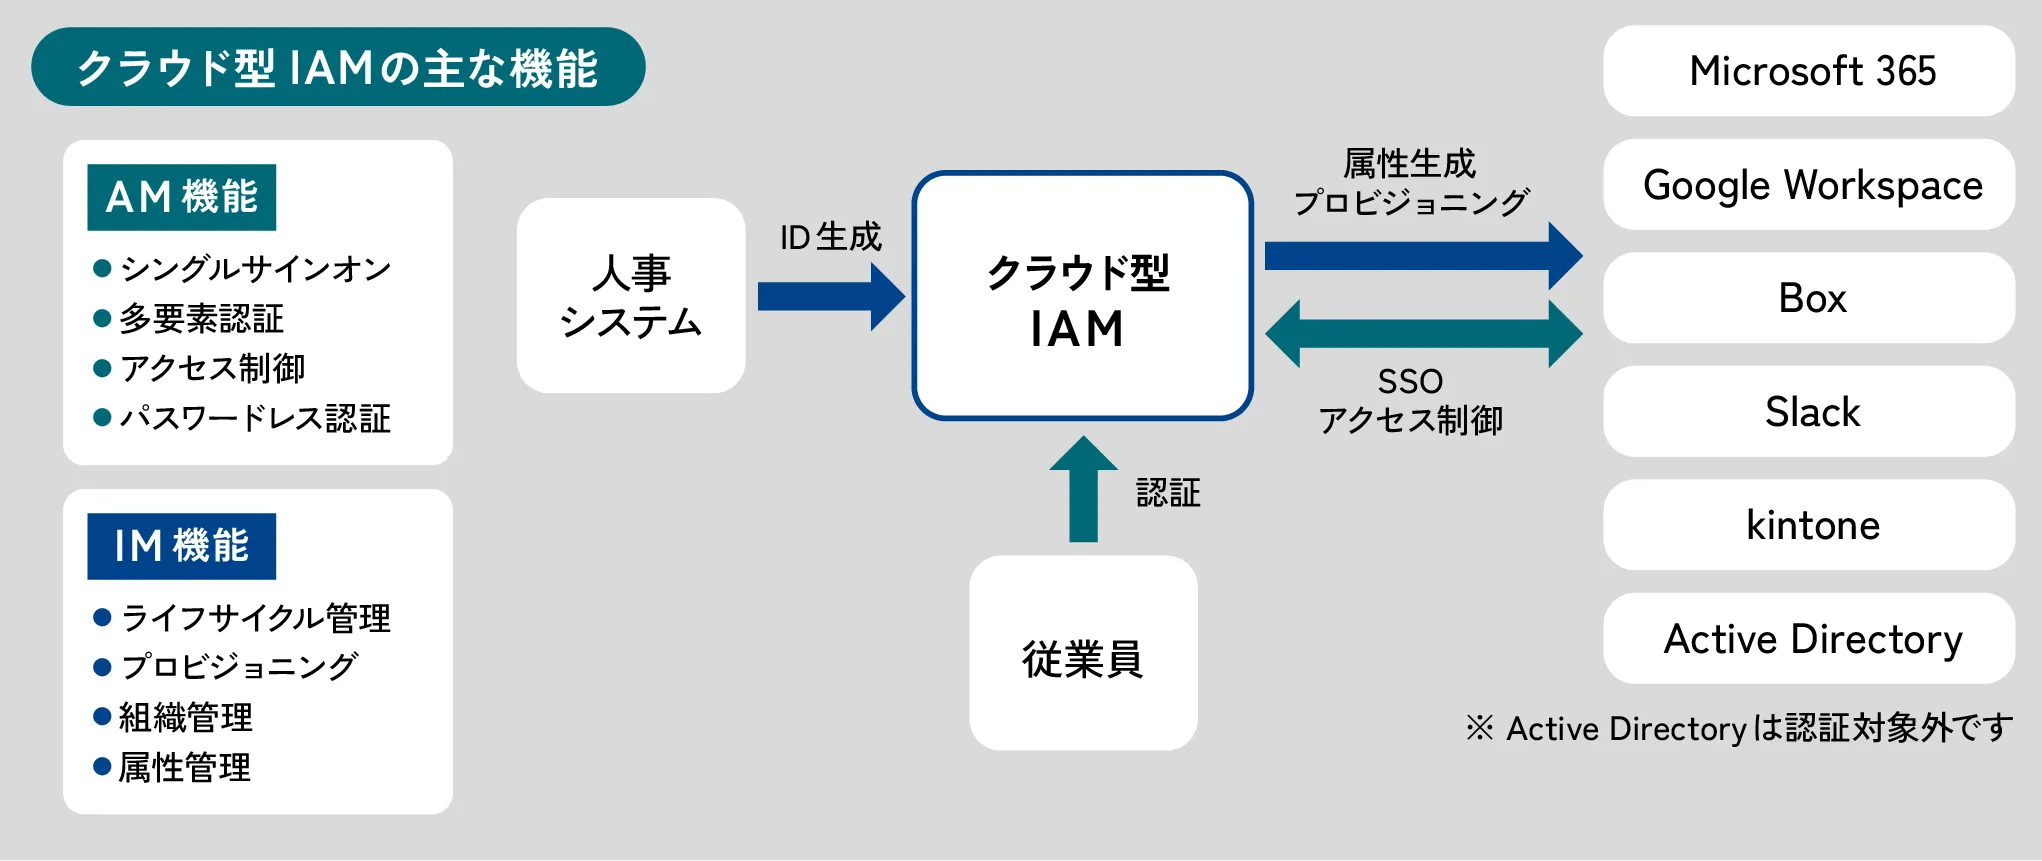
IAMの構成の一例として、「AM」機能(SSOやMFA、アクセス制御などを担う)と、「IM」機能(ライフサイクル管理、プロビジョニング、組織管理、属性管理など)を、クラウド上で統合する方法があります。
この構成では、人事システムなどをID情報の源泉とし、入社・異動・退職などの人事イベントに応じてIDや属性情報を作成・変更・削除できます。
さらに、こうしたID情報をActive Directoryや各種SaaSなどへ連携することで、人事情報と各システムのアカウント情報とのズレを抑えることにつながります。では、こうしたIAMの仕組みでは具体的に何を自動化すべきなのでしょうか。次項でそのポイントを見ていきます。
※「クラウド型IAM」は「Extic」を利用する場合を想定
IAMが効果的に機能する仕組みを作るには?IAMに必要な「4つの自動化」
IAMが効果的に機能するためには、人事DBを起点に、Active Directory、IDaaS、各種SaaS、業務システムへID情報や権限情報を正しく反映し続ける必要があります。「正しい人に、正しい権限が、正しいタイミングで」付与される状態を維持するためにも、(1)ID管理、(2)権限管理、(3)ライフサイクル管理、(4)スケジュール実行を一貫して自動化することが重要です。この「4つの自動化」について、それぞれポイントを整理しましょう。
(1)ID管理の自動化
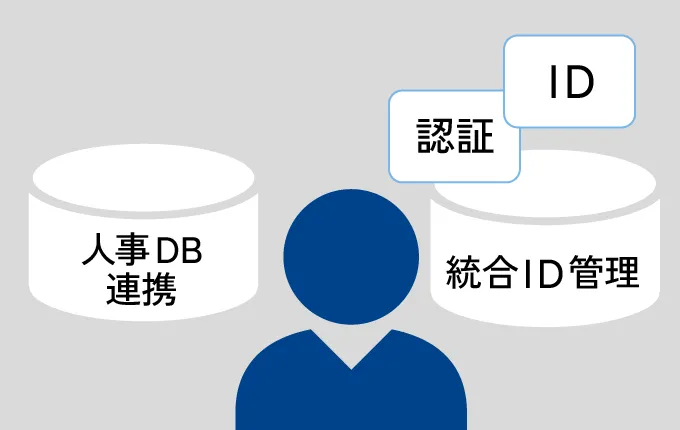
ID管理の自動化では、人事DBなどの源泉情報をもとにIDマスタを自動生成・更新し、社員や派遣社員・業務委託のスタッフなども含めて、一元的に管理できる状態を目指します。
また、氏名や所属、雇用区分などの属性情報を正規化し、命名規則に基づいて管理することで、「誰が、どの所属で、どの雇用区分なのか」を常に最新の状態に保つことができます。
(2)権限管理の自動化
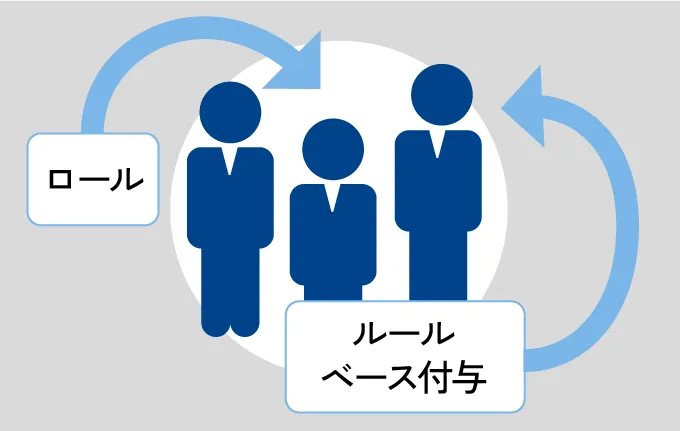
所属、職位、雇用区分などに応じた権限ルールを定義し、該当者に必要な権限を自動で付与します。反対に、不要になった権限は自動剥奪できることが重要です。
これにより、SaaSごとの管理画面で個別に設定する作業を減らし、権限の付与漏れや削除漏れを防ぎやすくなります。なお、権限の見直しや統制はIGAにも関係する領域です。
(3)ライフサイクル管理の自動化
入社・異動・退職といった人事イベントに応じて、IDやアカウント、権限を適切に変更するライフサイクル管理も欠かせません。具体的には、下記のようなライフサイクル管理の自動化が求められます。特に、退職者アカウント残存リスクを低減するためにも重要です。
- 入社:必要アカウント/権限を自動セットアップ
- 異動:旧権限の自動回収と新権限の自動付与
- 退職:全システム横断で即時/予定日に自動無効化
(4)スケジュール実行の自動化
入社日、異動日、退職日など、将来の日付に合わせて処理を自動実行できることも重要です。例えば、年度末・年度初めの組織変更のように大量のID・権限変更が同時に発生する場合、手作業で対応すると大きな負荷がかかります。
あらかじめ処理をスケジュール化しておくことで、定期的なID情報の同期やアカウント更新なども自動化でき、「当日朝の手作業」といった運用負荷を軽減できます。
まとめ
今回は、IAMの基本的な考え方と、IDaaSやSSOだけでは解決しきれないID管理の課題、IAMの実現に向けたポイントを解説しました。IDaaSやSSOは、複数のクラウドサービスや業務システムへの認証を集約するうえで有効な仕組みです。しかし、企業のIAMを実現するためには、認証だけではなく、ID管理やアカウント・権限の変更まで含めて考える必要があります。
自社の認証基盤だけでなく、ID管理や運用自動化がどこまで実現できているか、この機会に見直してみてはいかがでしょうか。
また、権限の見直しや統制まで含めて考える場合には、IGAという考え方も重要になります。詳しくは別コラムで解説します。